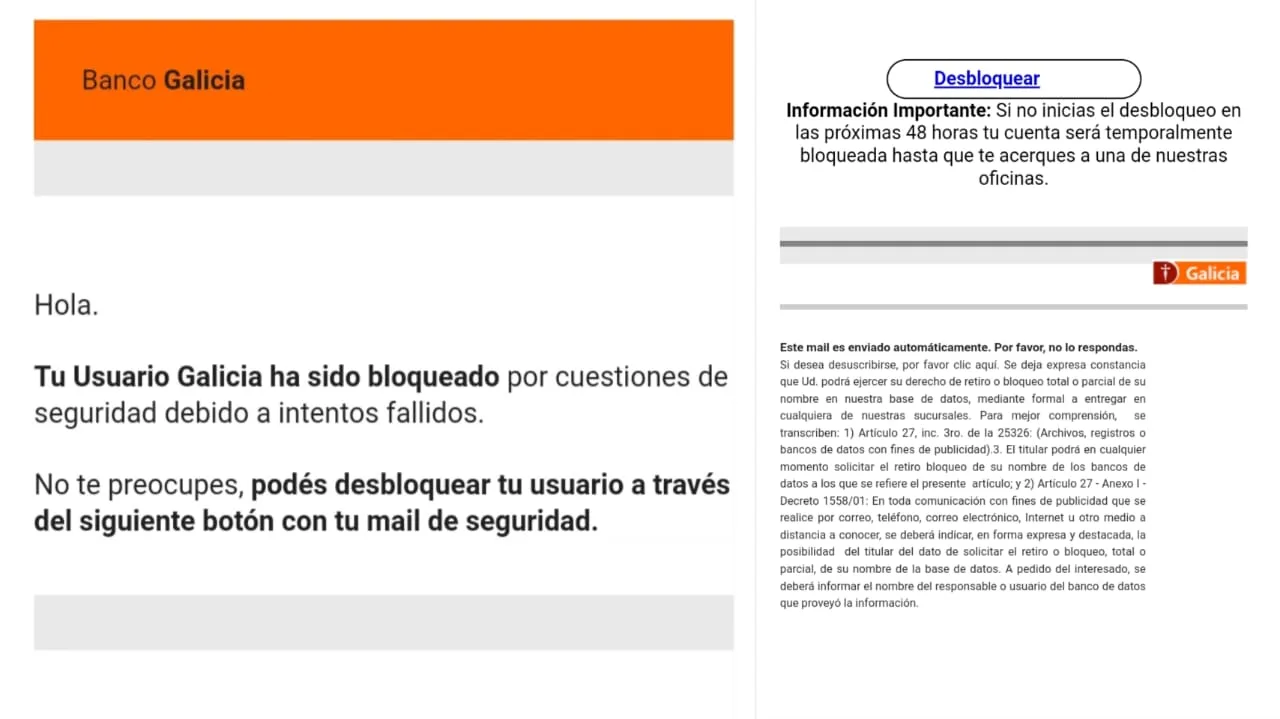
En los últimos días numerosos vecinos de nuestra ciudad recibieron mails en sus correos electrónicos en dónde les avisan que su cuenta bancaria fue bloqueada y es necesario que carguen nuevamente sus datos para reactivar el servicio. En su mayoría estos correos engañosos provienen del Banco Galicia, (obviamente son falsos y les copiaron el logo), pero aparentan ser originales con un buen diseño de imagen y colores que puede confundir hasta a quienes tomen precauciones.
Cómo te roban tus datos y claves?
Cuando se recibe ese mensaje en dónde informan que se bloqueó el usuario y se deben actualizar los datos es el momento en que comienza la maniobra. El mail proporciona un vínculo en el cual solicita que cargues los datos actuales ( ahí los copian) y luego que se ingresen nuevos datos. La plataforma en dónde ingresaste los datos no pertenece al banco sino a los delincuentes y ellos ahora cuentan con toda la información y claves para ingresar a tu cuenta. Este tipo de robo de datos virtuales se denomina phishing.
Phishing
El phishing es un método para intentar recopilar información personal utilizando correos electrónicos y sitios web engañosos.
Se refiere al envío de correos electrónicos que tienen la apariencia de proceder de fuentes de confianza (como bancos, compañías de energía etc.) pero que en realidad pretenden manipular al receptor para robar información confidencial. Por eso siempre es recomendable acceder a las páginas web escribiendo la dirección directamente en el navegador.
Cómo actúa el Phishing
La mayoría de los ataques de phishing comienzan con la recepción de un correo electrónico o un mensaje directo en el que el remitente se hace pasar por un banco, una empresa u otra organización real con el fin de engañar al destinatario. Este correo electrónico incluye enlaces a un sitio web preparado por los criminales -que imita al de la empresa legítima- y en el que se invita a la víctima a introducir sus datos personales.
En este sentido existe una vinculación entre el spam y el phishing, ya que los correos electrónicos fraudulentos suelen enviarse de forma masiva para multiplicar el número de víctimas potenciales de los hackers. De hecho, si bien el e-mail continúa siendo el medio más utilizado por los ciberdelincuentes para este tipo de fraudes, el phishing puede utilizar otros medios de comunicación además: son frecuentes los intentos vía SMS (a veces llamados smishing), VoIP (vishing) o los mensajes instantáneos en redes sociales.
Además los criminales se valen de ciertos trucos de ingeniería social para crear alarma en los receptores de los mensajes, con indicaciones de urgencia, alarma y diferentes llamadas a la acción. La idea es que el usuario actúe de inmediato ante el estímulo y no se detenga a analizar los riesgos de su acción.
Cómo reconocer un mensaje de Phishing
Es raro que las empresas -ya sean de banca, energía o telecomunicaciones- pidan datos personales vía correo electrónico. El mero hecho de que ocurra debería ponernos en guardia.
No siempre es fácil reconocer los mensajes de phishing por su apariencia. Sin embargo reproducir de manera fidedigna el formato de una empresa requiere un tiempo y esfuerzo que los criminales no suelen estar dispuestos a invertir. Los errores, incoherencias o faltas de ortografía son un indicio claro. Fíjate también en la dirección del remitente.
Sé precavido en las operaciones desde tu smartphone. La creciente popularidad de los teléfonos inteligentes hace que muchos usuarios realicen muchas de sus gestiones en su móvil. Los criminales lo saben y tratan de aprovecharse de la pérdida de claridad derivada de pantallas más pequeñas y de menores medidas de seguridad.
Cómo protegerse contra el Phishing
Después de leer el correo no hagas clic en ningún enlace. Realiza las verificaciones pertinentes en tu espacio personal de cliente, acudiendo directamente desde la Url del navegador.
Mejora la seguridad de su ordenador. El sentido común y el buen juicio son tan vitales como mantener tu equipo protegido, pero además, siempre debes tener las actualizaciones más recientes de tu sistema operativo y navegador web. Además, lo ideal es que cuentes con una capa adicional con un antivirus profesional.
Introduce tus datos confidenciales sólo en sitios web seguros. Para que un sitio se pueda considerar como ‘seguro’, el primer paso -aunque no el único- es que empiece por «https://», lo que implica que sigue el protocolo de transferencia de hipertexto, y que el navegador muestre el icono de un candado cerrado.
Revisa periódicamente tus cuentas. Nunca está de más revisar facturas y cuentas bancarias cada cierto tiempo para estar al tanto de cualquier irregularidad en las transacciones.
Ante cualquier duda, no te arriesgues. El mejor consejo ante el phishing es siempre fomentar la prudencia entre todas las personas que forman parte de la organización. Asegurar la autenticidad del contenido ante la más mínima sospecha es la mejor política. Ante la duda no cargar ningún dato.
Por último, cabe aclarar que los mails provienen en su mayoría del Banco Galicia. Quienes no tienen cuenta en esa entidad mayormente los descartan, pero quienes operan o realizaron trámites con ese banco son más propensos a caer en el engaño.