Mercado Libre y Ualá fueron victimas de ciberataques que afectaron a más de 300.000 usuarios. Las empresas argentinas se suman a una larga lista de multinacionales que fueron victimas de delincuencia virtual.
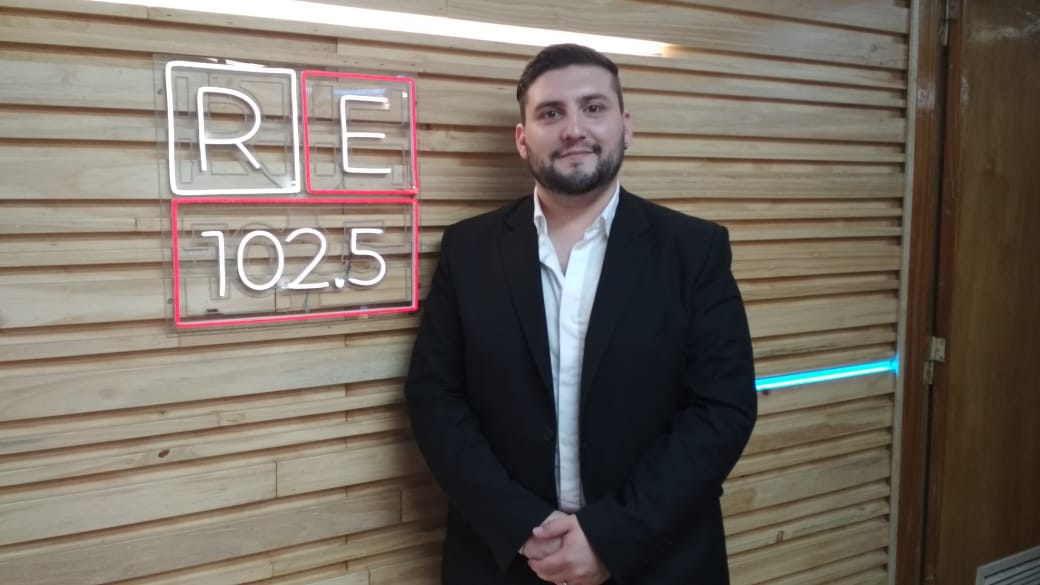
El perito informático, Samuel Dipiazza, visitó los estudios de Radio Estación 102.5 para brindar detalles sobres los ataques e informar sobre las medidas de protección y prevención que deben tomar los usuarios.
En el caso de Mercado Libre, el ataque afectó a más de 300.000 cuentas de usuarios, de un total de 140 millones de clientes que suma junto a Mercado Pago, y también se robaron 24.000 bibliotecas de su código fuente. «Lapsus, este grupo de hackers ya viene atacando desde hace un tiempo a otras empresas grandes como Samsung, NVIDIA», comentó Dipiazza.
«En Mercado Libre se robaron códigos de programación pero no se llevaron información financiera de los usuarios ni tampoco contraseñas, lo que no significa que no se hayan llevado los datos de los usuarios», expresó. En este sentido, detalló: «Se llevaron 300.000 datos de usuarios: nombre, domicilio, teléfono, todo actualizado».
En cuanto a la respuesta de la empresa ante los hackeos, analizó: «Ellos salieron a decir que no se llevaron la parte financiera ni las contraseñas pero los perfiles si son parte de lo que se llevaron».
Por su parte, el banco virtual Ualá, también fue victima del delito, ocurrido en la previa del fin de semana largo de comienzos del mes de marzo. En este caso, fueron 68 los usuarios que sufrieron las consecuencias del robo, de un total de 4,5 millones de clientes con los que cuenta la empresa.
Las cuentas afectadas denunciaron vaciamientos de cuentas y transferencias realizadas sin su consentimiento.
En cuanto a la entidad, Dipiazza comentó: «Los ciberdelincuentes atacaron solamente 68 cuentas de una forma en la que no entraron en el sistema propio de Ualá, sino que a través de fuerza bruta que es un método de ataque para romper contraseñas».
«Había gente que no se enteró, y cuando fue a abrir la cuenta para hacer una transferencia o hacer un pago, no tenía más saldo», contó.
En torno a los motivos que impulsan la creciente cantidad de ciberataques, reflexionó: «La seguridad informática y de la información no tienen una cobertura al 100%. La seguridad se basa en poner barreras para tratar de evitar que ingresen, pero siempre se le busca la vuelta».
Además, recomendó que una vez sucedidos estos ciberataques, actualizar contraseñas y datos de las cuentas.
Medidas de prevención
En cuanto a las barreras de protección que debe tomar el usuario, Dipiazza recomendó a la hora de elaborar contraseñas «evitar de poner cosas obvias» como fechas de cumpleaños o datos personales. Además, señaló que otra medida de seguridad es elaborar el método de verificación de dos pasos.
«Una buena práctica sería no usar la misma contraseña para todo», destacó.
En referencia a las contraseñas, advirtió: «Una buena contraseña debe tener 15 dígitos de largo, por lo menos, letras mayúsculas, letras minúsculas y símbolos». En cuanto a los símbolos, dijo: «Por lo general los ataques de fuerza bruta no se prueban mucho con símbolos porque por lo general no se usan».
«Tiene que ver mucho esta movida actual de guerra donde los servicios afuera no funcionan, están tratando de entrar a otra cuentas para hacer un poco de publicidad en contra o a favor de cualquiera de las dos posturas asique hay que tener cuidado con respecto a eso y las noticias falsas», indicó.
Para más información y asesorías, pueden acceder a dipiazza.com.ar donde encontraran los datos de contacto o comunicarse a través de [email protected].
https://www.youtube.com/watch?v=x24rMiBnfrg&ab_channel=estaciontv